WPSplinter: Cara Mengurangi Risiko Router Wi-Fi
WPSplinter pada perangkat lunak Wi-Fi Broadcom dapat membuka peluang pencurian kata sandi dari dalam jangkauan sinyal. Pengguna disarankan memeriksa firmware dan pengaturan WPS router.
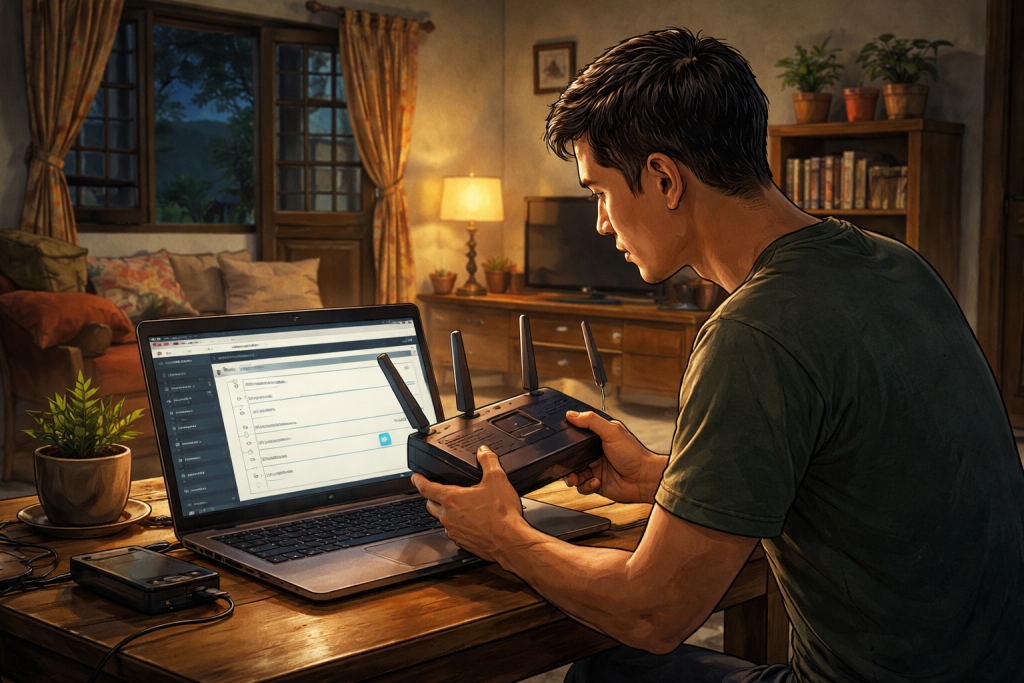
Celah keamanan WPSplinter dapat membuat router Wi-Fi rentan diserang oleh orang yang berada dalam jangkauan sinyal, bahkan tanpa lebih dulu tersambung ke jaringan. Kerentanan pada perangkat lunak Wi-Fi Broadcom itu dilaporkan telah ada sejak setidaknya 2010 dan berpotensi membuka kata sandi jaringan.
Temuan tersebut menjadi pengingat bagi pemilik jaringan rumah bahwa perlindungan tidak cukup hanya mengandalkan kata sandi yang sulit ditebak. Kondisi perangkat lunak router dan fitur yang masih aktif juga perlu diperiksa. Harianjogja.com melaporkan, peneliti keamanan siber Quentin Kaiser mendemonstrasikan eksploitasi celah itu pada sejumlah router.
Serangan dapat dimulai dari luar jaringan
WPSplinter berkaitan dengan Wi-Fi Protected Setup atau WPS, fitur yang dibuat untuk memudahkan perangkat tersambung ke router. Dalam skema yang mendukungnya, pengguna dapat menekan tombol WPS untuk memulai proses penyambungan, tanpa mengetikkan kata sandi Wi-Fi secara manual.
Kemudahan itu membutuhkan router untuk menerima dan memproses pesan dari perangkat yang belum menjadi bagian dari jaringan. Menurut penelitian Kaiser, proses pengolahan pesan tersebut menjadi salah satu titik lemah pada perangkat lunak Broadcom yang diteliti.
Akibatnya, sasaran tidak harus terlebih dahulu memberikan akses ke jaringan melalui kata sandi. Penyerang yang berada dalam jangkauan sinyal dapat memulai serangan dari perangkat yang belum terhubung. Harianjogja.com, dengan mengutip laporan situs keamanan siber All About Cookies, menyebut celah ini memungkinkan pencurian kata sandi jaringan.
Jangkauan sinyal menjadi unsur penting dalam skenario tersebut. Informasi yang tersedia tidak menyebut bahwa penyerang dapat melancarkan serangan dari lokasi mana pun, melainkan menekankan bahwa ia perlu berada di area yang terjangkau Wi-Fi sasaran. Karena itu, ancaman ini berbeda dari upaya menebak kata sandi dari jarak jauh tanpa kedekatan dengan jaringan.
WPS membuat penyambungan lebih praktis, tetapi perlu ditinjau
WPS hadir untuk memangkas langkah saat menghubungkan perangkat baru. Pengguna tidak perlu mencari dan memasukkan kata sandi secara manual jika router memiliki tombol atau proses pengaturan yang mendukung fitur tersebut. Namun, cara kerja itu juga berarti router berkomunikasi dengan perangkat yang belum tersambung.
Dalam laporan yang dikutip Harianjogja.com, WPSplinter dikaitkan dengan cara perangkat lunak Broadcom menangani pesan tersebut. Temuan ini tidak berarti setiap router dengan WPS pasti dapat dieksploitasi. Informasi yang tersedia menyebut adanya celah pada perangkat lunak yang diteliti, tetapi tidak merinci seluruh model yang terdampak ataupun status perbaikan masing-masing perangkat.
Karena itu, pengguna sebaiknya tidak menyimpulkan kondisi router hanya dari merek atau dari kuatnya kata sandi. Belum ada daftar model tertentu dalam laporan tersebut. Pemilik perangkat dapat memeriksa keterangan keamanan dan pembaruan firmware dari produsen router yang digunakan, lalu mengikuti petunjuk resmi yang tersedia untuk model itu.
Periksa pembaruan dan fitur pada router
Pembaruan firmware patut menjadi bagian dari pemeriksaan rutin, sebab keamanan router bergantung pula pada perangkat lunak yang menjalankannya. Jika produsen menyediakan pembaruan untuk perangkat, pengguna dapat memasangnya sesuai panduan resmi. Laporan yang tersedia tidak menyatakan bahwa pembaruan untuk semua router terdampak sudah dirilis, sehingga pemeriksaan perlu dilakukan melalui kanal produsen, bukan dengan menganggap seluruh perangkat telah terlindungi.
Pengguna juga dapat meninjau apakah WPS masih diperlukan. Jika fitur itu tidak digunakan, mematikannya dapat mengurangi paparan terhadap mekanisme yang menjadi konteks celah ini. Langkah tersebut bukan jaminan bahwa seluruh risiko pada router hilang, tetapi relevan untuk dipertimbangkan berdasarkan cara kerja WPSplinter yang dijelaskan dalam laporan.
Kata sandi Wi-Fi yang kuat tetap berguna untuk membatasi akses biasa, tetapi tidak otomatis menutup celah pada perangkat lunak router. Kaiser mendemonstrasikan bahwa eksploitasi dapat bermula sebelum perangkat penyerang masuk ke jaringan. Itu sebabnya, pemilik router perlu memperhatikan perangkatnya, bukan hanya mengganti kata sandi.
Jumlah pasti perangkat dan model yang terpengaruh belum dijabarkan dalam laporan Harianjogja.com. Untuk sementara, langkah yang dapat dilakukan pengguna adalah memeriksa informasi firmware dari produsen dan meninjau pengaturan WPS pada router masing-masing.